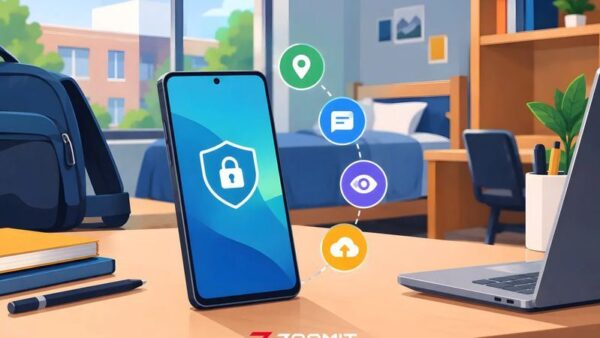
با آغاز سال تحصیلی جدید در مهرماه ۱۴۰۳، دانشجویان تنها با چالشهای آموزشی روبرو نیستند؛ بلکه حفظ امنیت دادهها در محیطهای اشتراکی نظیر خوابگاهها، به یکی از اولویتهای حیاتی در حوزه امنیت سایبری تبدیل شده است. تنظیمات پیشفرض اندروید برای استفاده عمومی طراحی شدهاند و نیازمند بهینهسازی امنیتی پیش از ورود به شبکههای دانشگاهی هستند.
پیکربندی حریم خصوصی و دسترسیها
اولین گام برای ایمنسازی گوشیهای هوشمند، مدیریت دقیق دسترسی اپلیکیشنها (Permissions) است. بسیاری از اپلیکیشنهای غیرضروری، به لیست مخاطبین، مکانیابی و حافظه داخلی دسترسی دارند که در صورت نشت اطلاعات یا سرقت فیزیکی دستگاه، مخاطرات جدی ایجاد میکند. استفاده از قابلیت App Permissions Manager در تنظیمات اندروید برای بازبینی دورهای این دسترسیها توصیه میشود.
محافظت در شبکههای اشتراکی
خوابگاهها غالباً از شبکههای وایفای عمومی (Public Wi-Fi) استفاده میکنند که مستعد حملات Man-in-the-Middle هستند. برای مقابله با این تهدید، فعالسازی پروتکلهای رمزنگاری لایه انتقال و استفاده از راهکارهای مدیریت ترافیک جهت هدایت ترافیک به سمت تونلهای امن (VPN) مبتنی بر پروتکلهای مدرن نظیر WireGuard الزامی است. همچنین، غیرفعال کردن قابلیت «جستجوی خودکار وایفای» میتواند از اتصال ناخواسته به اکسسپوینتهای مخرب جلوگیری کند.
قابلیتهای ضدسرقت و بازیابی دادهها
فعالسازی سرویس Find My Device گوگل، اولین خط دفاعی در صورت گم شدن دستگاه است. علاوه بر این، تنظیم «قفلگشایی بیومتریک» و «رمزگذاری حافظه» (FBE – File Based Encryption) اطمینان حاصل میکند که حتی در صورت دسترسی فیزیکی، دادههای حساس دانشجو غیرقابل خواندن باقی بماند.
- بروزرسانی مداوم: اعمال Patchهای امنیتی ماهانه برای جلوگیری از اکسپلویتهای شناخته شده (CVE).
- مدیریت ابری: استفاده از سرویسهای مبتنی بر کانتینر برای بکآپگیری رمزنگاری شده دادههای آموزشی.
- امنیت بیومتریک: استفاده از احراز هویت چندعاملی (MFA) برای تمام حسابهای کاربری دانشگاهی و بانکی.