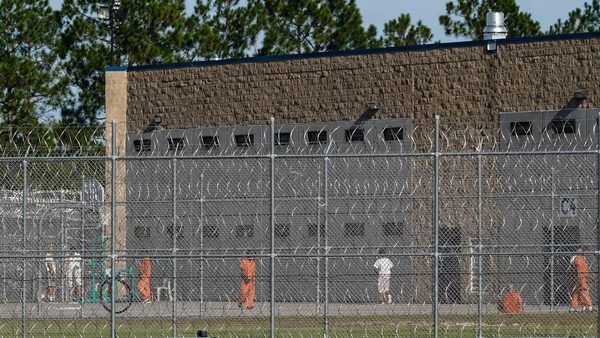
در رویدادی بیسابقه در پاییز ۱۴۰۴، گروهی از بازداشتشدگان در مرکز پردازش Folkston در ایالت جورجیا، با بهرهگیری از زیرساختهای نرمافزاری ارتباط ویدئویی (Video Conferencing Software) این مرکز، اقدام به مستندسازی و افشای شرایط حاکم بر بازداشتگاههای خصوصی ICE کردند. این اقدام، تقابل میان ابزارهای ارتباطی مدرن و سیستمهای نظارتی بسته را در مرکز توجه قرار داده است.
معماری سیستمهای ارتباط ویدئویی در مراکز بازداشت
سیستمهای کنفرانس ویدئویی در مراکز بازداشت فدرال معمولاً برای مقاصد اداری، دادرسیهای از راه دور و تماسهای کنترلشده با وکلا یا خانوادهها طراحی شدهاند. این پلتفرمهای نرمافزاری که اغلب توسط پیمانکاران خصوصی مدیریت میشوند، بر پایه استانداردهای VoIP و ارتباطات رمزنگاریشده (در لایه اپلیکیشن) بنا شدهاند. با این حال، همانطور که در گزارشهای شهریور ۱۴۰۴ آمده است، ضعف در پروتکلهای احراز هویت و عدم کنترل دقیق دسترسیهای خروجی در برخی از این سیستمها، به کاربران اجازه داد تا از این بستر ارتباطی برای ارسال پیامهای ویدئویی خارج از محیط اداری بهرهبرداری کنند.
تحلیل عملکردی: چگونه نرمافزار به ابزار افشاگری تبدیل شد؟
برخلاف سیستمهای نظارتی Closed-circuit که دسترسی مدیریتی کاملاً متمرکزی دارند، نرمافزارهای کنفرانس ویدئویی برای حفظ تعامل دوطرفه نیازمند باز بودن برخی پورتهای ارتباطی هستند. بازداشتشدگان با درکِ ماهیتِ «ارتباطی» بودن این نرمافزار، توانستند از همان رابط کاربری که برای دسترسی به دادگاههای مجازی تعبیه شده بود، برای ضبط و انتشار یک روایت پنجدقیقهای استفاده کنند. این ویدئو، وضعیت ناهنجار سیستم قضایی و شرایط نگهداری در مراکز خصوصی (Private Detention Facilities) را هدف قرار داده است.
پیامدهای فنی و امنیتی برای پلتفرمهای میزبانی
استفاده از سیستمهای ارتباطی برای اهداف غیرمستند (Out-of-band communication) در چنین محیطهای امنیتی، چالشهای جدی را برای مدیریت IT مراکز بازداشت ایجاد میکند. این حادثه نشان میدهد که چگونه نرمافزارهای تجاری که بدون در نظر گرفتن «مدل تهدید» (Threat Model) دقیق در محیطهای حساس نصب میشوند، میتوانند به راحتی برای دور زدن فیلترهای نظارتی مورد استفاده قرار گیرند. پیمانکاران این مراکز اکنون با فشارهای فزایندهای برای پیادهسازی لایههای کنترلی جدید، از جمله سیستمهای بازرسی محتوای مبتنی بر AI و محدودسازی پهنای باند و دسترسیهای Endpoint روبرو هستند.
تأثیرات درازمدت بر شفافیت سیستمهای نظارتی
این رویداد نشان داد که در عصر دیجیتال، حتی در محدودترین زیرساختهای سختافزاری نیز، وجود یک مسیر ارتباطی میتواند به شکستن انحصار اطلاعاتی منجر شود. استفاده از ابزارهای قانونی برای ابراز مخالفت با ساختار قضایی، پیامی روشن برای توسعهدهندگان سیستمهای نظارتی است تا امنیت پلتفرمهای خود را فراتر از صرفاً برقراری ارتباط، به سمت کنترل دقیق جریان داده (Data Flow Control) هدایت کنند.
مشخصات و ابعاد فنی
- پلتفرم ارتباطی: زیرساخت کنفرانس ویدئویی مدیریتشده توسط پیمانکاران خصوصی ICE
- نقطه آسیبپذیری: عدم اعمال محدودیت در ضبط جریانهای ویدئویی (Stream Capture) و دسترسیهای خروجی
- تکنولوژی مورد استفاده: نرمافزارهای کنفرانس ویدئویی تحت وب (Web-based Conferencing)
- بافت امنیتی: مراکز نگهداری خصوصی با رویکرد انتفاعی