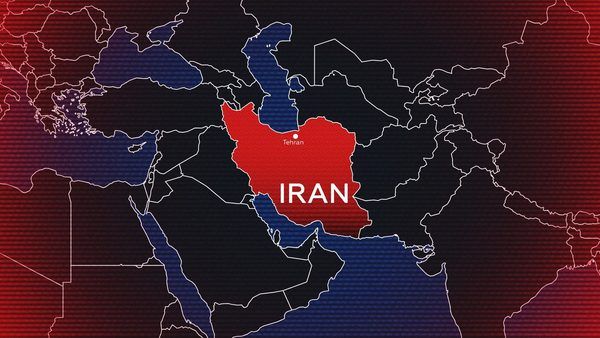
در رویدادی که ناظران امنیت سایبری آن را یک پیروزی نادر برای دستگاههای قضایی بینالمللی توصیف کردهاند، «امیر براتی» به اتهام مشارکت در یک کارزار گسترده جاسوسی سایبری و سرقت دادههای آکادمیک و صنعتی به ایالات متحده مسترد شد. این پرونده که ابعاد اقتصادی آن بیش از ۳.۴ میلیارد دلار برآورد شده، یکی از بزرگترین نمونههای نفوذ سایبری دولتی است که منجر به تشکیل پرونده قضایی در حوزه قضایی جنوبی نیویورک شده است.
نگاهی به عملیاتهای مخرب موسسه مبنا (Mabna Institute)
طبق کیفرخواست منتشر شده توسط وزارت دادگستریال وزارت دادگستری ایالات متحده، گروهی متشکل از ۱۷ فرد با محوریت «موسسه مبنا» متهم شدهاند که از سال ۲۰۱۳ میلادی (۱۳۹۲ خورشیدی) کارزاری پیچیده برای نفوذ به شبکههای دانشگاهی و تحقیقاتی را آغاز کردهاند. این گروه با بهرهگیری از تکنیکهای مهندسی اجتماعی و اکسپلویتهای هدفمند، موفق به رخنه در ۸,۰۰۰ حساب ایمیل متعلق به اساتید برجسته در سراسر جهان شدهاند.
از منظر فنی، این مهاجمان با هدف سرقت مالکیت فکری (IP) و دادههای تحقیقاتی، بیش از ۳۱ ترابایت اطلاعات را از زیرساختهای علمی استخراج کردهاند. دامنه این نفوذ تنها به مراکز آموزشی محدود نمانده و ۱۴۴ دانشگاه در ایالات متحده و ۱۷۸ دانشگاه در سایر نقاط جهان را تحت تاثیر قرار داده است. در بخش تجاری نیز ۴۲ شرکت خصوصی و ۵ سازمان دولتی از جمله وزارت کار آمریکا و کمیسیون فدرال تنظیم مقررات انرژی هدف این عملیات بودهاند.
جزئیات فنی نفوذ و فرآیند هدفگذاری
طبق اسناد دادگاه، نقش متهم در این عملیات، رصد و پایش وضعیت نفوذ به دانشگاههای هدف و ایجاد «لیستهای هدفگیری» برای بخش خصوصی بوده است. مهاجمان با دسترسی به ایمیلهای دانشگاهی، توانستند اکانتهای رسمی را به کنترل خود درآورده و از آنها برای ارسال فیشینگهای ثانویه و دور زدن مکانیزمهای احراز هویت استفاده کنند. این فرآیند که با عنوان تداوم دسترسی (Persistence) شناخته میشود، به آنها اجازه میداد تا بدون جلب توجه سیستمهای تشخیص نفوذ (IDS/IPS)، برای چندین سال در شبکههای حیاتی حضور داشته باشند.
مشخصات عملیاتی کارزار مذکور:
- بازه زمانی فعالیت: آغاز از ۲۰۱۳ میلادی (۱۳۹۲ خورشیدی)
- حجم دادههای سرقت شده: بیش از ۳۱ ترابایت
- تعداد دانشگاههای آسیبدیده: بیش از ۳۲۰ مرکز آموزش عالی
- حسابهای کاربری نقض شده: ۸,۰۰۰ حساب ایمیل آکادمیک
- برآورد خسارات اقتصادی: ۳.۴ میلیارد دلار
چالشهای ژئوپلیتیک و امنیت سایبری
استرداد براتی از کشور مونتهنگرو در مهرماه ۱۴۰۵ (اکتبر ۲۰۲۴)، یک نقطه عطف در روابط حقوقی بینالمللی محسوب میشود. از آنجا که عوامل منتسب به گروههای سایبری دولتی به ندرت در دادگاههای غربی محاکمه میشوند، این اتفاق نشاندهنده تقویت همکاریهای اطلاعاتی میان کشورهای ثالث و پلیس فدرال آمریکا (FBI) است. پیشتر، در سالهای اخیر فعالیتهای مشابهی علیه زیرساختهای حیاتی مانند تامینکنندگان آب در شهرهای مختلف آمریکا به گروههای وابسته به ایران نسبت داده شده بود که نشاندهنده تغییر استراتژی از جاسوسی صرف به سمت خرابکاری در زیرساختهای فیزیکی است.
نتیجهگیری و اهمیت حفاظت از زیرساخت
پرونده موسسه مبنا به روشنی نشان میدهد که دانشگاهها و مراکز تحقیقاتی به دلیل ماهیت بازِ اشتراکگذاری دادهها، ضعیفترین حلقه در زنجیره امنیت سایبری هستند. برای جلوگیری از تکرار چنین حوادثی، پیادهسازی احراز هویت چندعاملی (MFA) مبتنی بر سختافزار، رمزنگاری End-to-End برای تمامی مکاتبات آکادمیک و استفاده از ابزارهای پایش هوشمند ترافیک شبکه (مانند Snort یا Zeek) برای شناسایی رفتارهای ناهنجار (Anomalous Behavior) در محیطهای تحقیقاتی امری ضروری است.