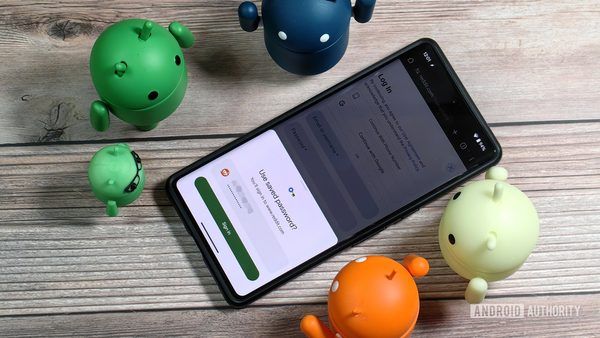
گوگل در تلاش است تا با افزودن یک لایه امنیتی جدید به مرورگر Chrome در سیستمعامل اندروید، فرآیند تکمیل خودکار رمزهای عبور (Autofill) را از حالت صرفاً خودکار خارج کرده و آن را مشروط به تأیید هویت بیومتریک کاربر کند. این اقدام که در نسخههای آزمایشی اخیر رؤیت شده، با هدف جلوگیری از دسترسیهای غیرمجاز در مواقعی که گوشی قفلگشایی شده است، طراحی شده است.
بازگشت قابلیتی با محوریت امنیت در Chrome Canary
مرورگر Google Chrome سالهاست که از طریق Google Password Manager مدیریت کلیدهای عبور کاربران را بر عهده دارد. با این حال، قابلیت تکمیل خودکار (Autofill) همواره بر این اصل استوار بوده که به محض شناسایی فیلد مربوطه در وبسایت، رمز عبور را به صورت خودکار جایگذاری کند. این رویه اگرچه برای کاربران بسیار راحت است، اما در سناریوهایی که گوشی باز است و در اختیار شخص ثالث قرار میگیرد، میتواند یک ریسک امنیتی محسوب شود. اکنون شواهد فنی نشان میدهد که گوگل در حال بازگشت به پروژهای است که از سال ۱۴۰۳ (۲۰۲۴ میلادی) در دست آزمایش داشته و چندین بار از نسخههای توسعهدهنده حذف شده بود.
معماری فنی و نحوه عملکرد ویژگی Biometric Reauth
بر اساس گزارشهای فنی منتشر شده در آخرین بیلد Chrome Canary، پرچمی (Flag) با عنوان “Biometric reauth for password filling” در بخش chrome://flags اضافه شده است. عملکرد فنی این ویژگی بدین صورت است که پس از فعالسازی، مرورگر پیش از تزریق اطلاعات ذخیرهشده در فیلد Password، یک وقفه (Speed bump) ایجاد میکند و سیستم اندروید را وادار میکند تا با استفاده از اثر انگشت یا تشخیص چهره، هویت کاربر را مجدداً تأیید کند.
این پیادهسازی از APIهای بومی اندروید برای مدیریت احراز هویت بیومتریک استفاده میکند. در صورت فعال بودن این ویژگی، فرآیند تکمیل خودکار تنها پس از موفقیتآمیز بودن احراز هویت (Biometric Check) صورت میپذیرد. این لایه امنیتی جدید تضمین میکند که حتی اگر مهاجم یا فرد غیرمجاز به دستگاه آنلاک دسترسی داشته باشد، نتواند به حسابهای کاربری حساس فرد از طریق autofill وارد شود.
بررسی فنی و چالشهای پیادهسازی
- نام پرچم: Biometric reauth for password filling
- بستر آزمایش: نسخه Chrome Canary (نسخه 157.0.8083.0 و قدیمیتر)
- مکانیزم احراز هویت: استفاده از BiometricPrompt API سیستمعامل اندروید
- وضعیت توسعه: آزمایشی (Experimental) و در حال تست برای ادغام در نسخههای پایدار
- وابستگی: فعالسازی از طریق بخش chrome://flags در مرورگر
لازم به ذکر است که طبق بررسیهای متخصصان، این ویژگی هنوز در مرحله ناپایدار قرار دارد و ممکن است برای همه دستگاهها یا حتی تمامی نسخههای Canary به صورت یکسان عمل نکند. با توجه به سوابق گوگل در حذف و بازگرداندن این قابلیت، مشخص نیست که آیا این ویژگی در نهایت به نسخه پایدار مرورگر کروم اضافه خواهد شد یا خیر. با این حال، جهتگیری گوگل به سمت سختگیرانهتر کردن امنیت کاربران در محیطهای باز (Unlocked devices) مشهود است.
نتیجهگیری برای کاربران امنیتی
اگر از کاربرانی هستید که اهمیت بالایی برای امنیت دادههای خود قائلید، فعالسازی این قابلیت در نسخههای آزمایشی کروم میتواند لایه دفاعی موثری در برابر دسترسیهای ناخواسته ایجاد کند. با این حال، توصیه میشود تا پیش از ارائه نسخه نهایی در شاخه Stable، کاربران همچنان از مدیران رمز عبور (Password Managers) مستقل و معتبر استفاده کنند. باید منتظر ماند و دید آیا گوگل این بار این «سرعتگیر امنیتی» را به صورت استاندارد در تمامی نسخهها پیادهسازی خواهد کرد یا خیر.